דילוג לתוכן
  • דף הבית
  • קטגוריות
  • פוסטים אחרונים
  • משתמשים
  • חיפוש
  • חוקי הפורום
כיווץ
תחומים

תחומים - פורום חרדי מקצועי

💡 רוצה לזכור קריאת שמע בזמן? לחץ כאן!
  1. דף הבית
  2. תכנות
  3. עזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם

עזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם

מתוזמן נעוץ נעול הועבר תכנות
129 פוסטים 21 כותבים 16.4k צפיות 19 עוקבים
  • מהישן לחדש
  • מהחדש לישן
  • הכי הרבה הצבעות
תגובה
  • תגובה כנושא
התחברו כדי לפרסם תגובה
נושא זה נמחק. רק משתמשים עם הרשאות מתאימות יוכלו לצפות בו.
  • אלישיא אלישי

    @nrs נראה לי שאם הוירוס הזה מצליח להכניס עותק ל-System Volume Information, הוא גם יצליח לעקוף את ה"נעילות" שתעשה ויותקן מחדש..

    NRSN
    NRSN
    NRS
    כתב ב נערך לאחרונה על ידי
    #27

    @אלישי אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

    @nrs נראה לי שאם הוירוס הזה מצליח להכניס עותק ל-System Volume Information, הוא גם יצליח לעקוף את ה"נעילות" שתעשה ויותקן מחדש..

    אין חכם כבעל נסיון, עשיתי את השיטה הזאת על בערך 15 מחשבים בנתיים ואח"כ עשיתי בדיקות אינסופיות לראות אם האונקי שאכניס נדבק והם לא נדבקו

    תגובה 1 תגובה אחרונה
    3
    • upsilon01U
      upsilon01U
      upsilon01
      כתב ב נערך לאחרונה על ידי upsilon01
      #28

      אני חושב שדרך טובה לתקוף את הבעיה תהיה לבטל איכשהו
      כל הפעלה של autoit
      כיוון שהוירוס הזה הוא פשוט סקריפט של autoit

      אתר

      NRSN תגובה 1 תגובה אחרונה
      0
      • upsilon01U upsilon01

        אני חושב שדרך טובה לתקוף את הבעיה תהיה לבטל איכשהו
        כל הפעלה של autoit
        כיוון שהוירוס הזה הוא פשוט סקריפט של autoit

        אתר

        NRSN
        NRSN
        NRS
        כתב ב נערך לאחרונה על ידי
        #29

        @upsilon01 אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

        אני חושב שדרך טובה לתקוף את הבעיה תהיה לבטל איכשהו
        כל הפעלה של autoit
        כיוון שהוירוס הזה הוא פשוט סקריפט של autoit

        אתר

        פעם @magicode העלה את זה אולי זה מה שהתכוונת
        0_1545567735798_DisableAutorun.rar

        תגובה 1 תגובה אחרונה
        0
        • upsilon01U
          upsilon01U
          upsilon01
          כתב ב נערך לאחרונה על ידי
          #30

          לא, זה autorun זה הפעלה אוטומטית ממדיה
          אני מדבר על AutoIt V3 שזה מנוע סקריפטים חיצוני

          תגובה 1 תגובה אחרונה
          0
          • NRSN NRS

            @מנצפך אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

            @nrs הכי פשוט ליצור את התיקיות באופן יזום ואז להוריד הרשאות.
            השאלה היא איך התוכנה של הנעילה עובדת? היא מורידה הרשאות?
            רוצה להעלות אותה לכאן?

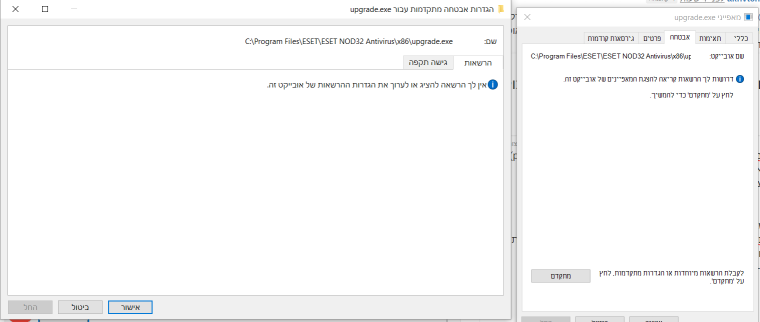
            כן מורידה הרשאות, כל קובץ או תיקיה שאתה נועל כתוב שאין הרשאות להכנס אליהם. וכן בלשונית אבטחה זה מוכח.
            למשל היה איזה חלונית של ESET שהיתה משגעת אותי לעדכן את התוכנה (אני משתמש בנוד 7) ופשוט החלטתי לנטרל אותה עם תוכנה זו וזה התוצאות0_1545565717668_2018-12-23_134715.png
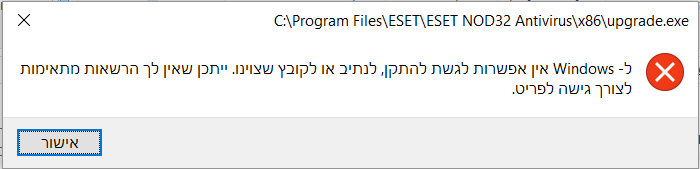
            ובלשוניות אבטחה נראה כך

            0_1545565826808_2018-12-23_134944.png

            מנצפךמ
            מנצפךמ
            מנצפך
            כתב ב נערך לאחרונה על ידי
            #31

            @nrs איפה התוכנה? שלח לי.
            רוצה בפרטי?
            אני צריך לראות איזה הרשאות היא שמה ואיך.

            NRSN תגובה 1 תגובה אחרונה
            0
            • כוכב שמחכ
              כוכב שמחכ
              כוכב שמח
              כתב ב נערך לאחרונה על ידי
              #32

              לכל המתכנתים החשובים למיניהם.
              אולי כדאי גם לפתח איזשהו תהליך שימחוק את כל הקיצורי הדרך שמפעילים את הוירוס הנ"ל.

              תגובה 1 תגובה אחרונה
              0
              • מנצפךמ מנצפך

                @nrs איפה התוכנה? שלח לי.
                רוצה בפרטי?
                אני צריך לראות איזה הרשאות היא שמה ואיך.

                NRSN
                NRSN
                NRS
                כתב ב נערך לאחרונה על ידי
                #33

                @מנצפך אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

                @nrs איפה התוכנה? שלח לי.
                רוצה בפרטי?
                אני צריך לראות איזה הרשאות היא שמה ואיך.

                פרטי בבקשה

                תגובה 1 תגובה אחרונה
                0
                • מנצפךמ
                  מנצפךמ
                  מנצפך
                  כתב ב נערך לאחרונה על ידי מנצפך
                  #34
                  פוסט זה נמחק!
                  תגובה 1 תגובה אחרונה
                  0
                  • A AVI12

                    @www אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

                    @nrs תתקין אנטי וירוס איסט, יעשה לך הכל...

                    אנטי וירוס של eset מונע כניסה למחשב של הוירוסים הנל אבל לא מצליח למחוק אותם לגמרי

                    A
                    A
                    aiib
                    מורחק
                    כתב ב נערך לאחרונה על ידי
                    #35

                    @avi12 השבוע הוא מחק לי הכל ולא השאיר זכר!!!

                    תגובה 1 תגובה אחרונה
                    0
                    • upsilon01U
                      upsilon01U
                      upsilon01
                      כתב ב נערך לאחרונה על ידי
                      #36

                      ישהו יכול להעלות את הוירוס לפורום(בקובץ ZIP)?

                      NRSN 2 תגובות תגובה אחרונה
                      0
                      • upsilon01U upsilon01

                        ישהו יכול להעלות את הוירוס לפורום(בקובץ ZIP)?

                        NRSN
                        NRSN
                        NRS
                        כתב ב נערך לאחרונה על ידי NRS
                        #37

                        @upsilon01
                        0_1546209927768_streamerdata.rar
                        0_1546209934518_hjxwtknxpegpruqisrzng.rar

                        לא להפעיל את הקבצים האלו הם וירוסים - העלתי אותם לבקשת @upsilon01

                        א yossizY 2 תגובות תגובה אחרונה
                        1
                        • NRSN NRS

                          @upsilon01
                          0_1546209927768_streamerdata.rar
                          0_1546209934518_hjxwtknxpegpruqisrzng.rar

                          לא להפעיל את הקבצים האלו הם וירוסים - העלתי אותם לבקשת @upsilon01

                          א
                          א
                          אלי TZA
                          כתב ב נערך לאחרונה על ידי
                          #38

                          @nrs כדאי שתכתוב אזהרה ברורה שהקבצים שצירפת הם הוירוס בעצמו.

                          מייל: eli846846@gmail.com

                          NRSN תגובה 1 תגובה אחרונה
                          0
                          • א אלי TZA

                            @nrs כדאי שתכתוב אזהרה ברורה שהקבצים שצירפת הם הוירוס בעצמו.

                            NRSN
                            NRSN
                            NRS
                            כתב ב נערך לאחרונה על ידי
                            #39

                            @אלי-tza אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

                            @nrs כדאי שתכתוב אזהרה ברורה שהקבצים שצירפת הם הוירוס בעצמו.

                            טופל

                            תגובה 1 תגובה אחרונה
                            1
                            • upsilon01U upsilon01

                              ישהו יכול להעלות את הוירוס לפורום(בקובץ ZIP)?

                              NRSN
                              NRSN
                              NRS
                              כתב ב נערך לאחרונה על ידי
                              #40

                              @upsilon01 אמר בעזרה בתכנות להלחם בוירוס קיצורי הדרך חד ולתמיד - בחינם לכולם:

                              ישהו יכול להעלות את הוירוס לפורום(בקובץ ZIP)?

                              וגם זה - 0_1546242779284_IMG-512.rar

                              זהירות וירוס לא להפעיל

                              תגובה 1 תגובה אחרונה
                              1
                              • upsilon01U
                                upsilon01U
                                upsilon01
                                כתב ב נערך לאחרונה על ידי
                                #41

                                ניסיתי לעשות decompile לסקריפט
                                אבל לא כ"כ הצלחתי

                                yossizY 2 תגובות תגובה אחרונה
                                0
                                • איש נחמדא
                                  איש נחמדא
                                  איש נחמד
                                  כתב ב נערך לאחרונה על ידי
                                  #42

                                  אם הקבצים המקוריים נעלמו לכם ובמקומם יש לכם רק קיצורי דרך, יש פתרון לגלות בחזרה את כל הקבצים 'שנעלמו'. העיקרון הוא פשוט, הקבצים לא נעלמו, הם פשוט מוגדרים כמוסתרים ו/או קבצי מערכת, הפיתרון הבא יגרום להם לחזור להיות קבצים רגילים באמצעות הסרת 2 המאפיינים 'מוסתר' ו'קובץ מערכת'.

                                  1. צרו קיצור דרך
                                  2. בשורת היעד העתיקו את השורה הבאה
                                    C:\Windows\System32\cmd.exe
                                  3. תנו שם לקיצור-הדרך, לאחמ"כ פתחו את מאפייני קיצור-הדרך ע"י לחיצה עם המקש הימני, מחקו את שורת 'התחל ב:', ולחצו על אישור.
                                  4. לאחמ"כ פתחו את קיצור-הדרך, יפתח חלון שחור של שורת הפקודה.
                                    העתיקו את השורה הבאה (יש להחליף את *** בנתיב הרצוי, מופיע בתחילת השורה)
                                    attrib -s -h [*] /d /s
                                  5. לחצו על 'אנטר' וזהו...

                                  להיות איש נחמד זה מחייב...

                                  A NRSN 2 תגובות תגובה אחרונה
                                  1
                                  • איש נחמדא איש נחמד

                                    אם הקבצים המקוריים נעלמו לכם ובמקומם יש לכם רק קיצורי דרך, יש פתרון לגלות בחזרה את כל הקבצים 'שנעלמו'. העיקרון הוא פשוט, הקבצים לא נעלמו, הם פשוט מוגדרים כמוסתרים ו/או קבצי מערכת, הפיתרון הבא יגרום להם לחזור להיות קבצים רגילים באמצעות הסרת 2 המאפיינים 'מוסתר' ו'קובץ מערכת'.

                                    1. צרו קיצור דרך
                                    2. בשורת היעד העתיקו את השורה הבאה
                                      C:\Windows\System32\cmd.exe
                                    3. תנו שם לקיצור-הדרך, לאחמ"כ פתחו את מאפייני קיצור-הדרך ע"י לחיצה עם המקש הימני, מחקו את שורת 'התחל ב:', ולחצו על אישור.
                                    4. לאחמ"כ פתחו את קיצור-הדרך, יפתח חלון שחור של שורת הפקודה.
                                      העתיקו את השורה הבאה (יש להחליף את *** בנתיב הרצוי, מופיע בתחילת השורה)
                                      attrib -s -h [*] /d /s
                                    5. לחצו על 'אנטר' וזהו...
                                    A
                                    A
                                    aiib
                                    מורחק
                                    כתב ב נערך לאחרונה על ידי
                                    #43

                                    @איש-נחמד תודה על הרעיון אבל זה בית חולים מתחת לגשר. פותח הפוסט מנסה לתקן את הגשר...

                                    תגובה 1 תגובה אחרונה
                                    1
                                    • איש נחמדא
                                      איש נחמדא
                                      איש נחמד
                                      כתב ב נערך לאחרונה על ידי
                                      #44

                                      "לפעמים" אחרי שמוחקים את הווירוס ההשפעה שלו (מלפני המחיקה) כבר קיימת בשטח...

                                      להיות איש נחמד זה מחייב...

                                      A תגובה 1 תגובה אחרונה
                                      0
                                      • איש נחמדא איש נחמד

                                        "לפעמים" אחרי שמוחקים את הווירוס ההשפעה שלו (מלפני המחיקה) כבר קיימת בשטח...

                                        A
                                        A
                                        aiib
                                        מורחק
                                        כתב ב נערך לאחרונה על ידי
                                        #45

                                        @איש-נחמד זה נכון!

                                        תגובה 1 תגובה אחרונה
                                        0
                                        • מנצפךמ
                                          מנצפךמ
                                          מנצפך
                                          כתב ב נערך לאחרונה על ידי מנצפך
                                          #46

                                          אני אנסה בל"נ בעז"ה להעלות ל GIT איזשהו קוד שעושה:

                                          1. מוריד הרשאות גישה מהתיקיות הבעייתיות.

                                          2. רץ ברקע ו:
                                            2.1) מוחק ווירוסים מוכרים מהדיסק און קי (או לפחות משנה סיומת).
                                            2.2) סוגר תהליכים של וירוסים מוכרים.
                                            2.3) מציג תיקיות מוסתרות. (לא כולל "system volume information").

                                          עוד משהו?

                                          NRSN תגובה 1 תגובה אחרונה
                                          2

                                          שלום! נראה שהשיחה הזו מעניינת אותך, אבל עדיין אין לך חשבון.

                                          נמאס לכם לגלול בין אותם הפוסטים בכל ביקור? כשנרשמים לחשבון, תמיד תחזרו בדיוק למקום שבו הייתם קודם, ותוכלו לבחור לקבל התראות על תגובות חדשות (בין אם במייל, ובין אם בהתראת פוש). תוכלו גם לשמור סימניות ולפרגן ב-upvote לפוסטים כדי להביע הערכה לחברי קהילה אחרים.

                                          בעזרת התרומה שלך, הפוסט הזה יכול להיות אפילו טוב יותר 💗

                                          הרשמה התחברות
                                          תגובה
                                          • תגובה כנושא
                                          התחברו כדי לפרסם תגובה
                                          • מהישן לחדש
                                          • מהחדש לישן
                                          • הכי הרבה הצבעות


                                          • 1
                                          • 2
                                          • 3
                                          • 4
                                          • 5
                                          • 6
                                          • 7
                                          בא תתחבר לדף היומי!
                                          • התחברות

                                          • אין לך חשבון עדיין? הרשמה

                                          • התחברו או הירשמו כדי לחפש.
                                          • פוסט ראשון
                                            פוסט אחרון
                                          0
                                          • דף הבית
                                          • קטגוריות
                                          • פוסטים אחרונים
                                          • משתמשים
                                          • חיפוש
                                          • חוקי הפורום